
แฮกเกอร์ออกมาเตือน ทรูมูฟเอช เผลอหลุดข้อมูลหน้าบัตรประชาชนลูกค้า 45,736 ราย ออกสู่สาธารณะ ด้านแฮกเกอร์เมื่อเจอแล้ว ก็ส่งคำเตือน แต่กว่าจะแก้ก็ใช้เวลาเป็นเดือน
เมื่อวันที่ 14 เมษายน 2561 สำนักข่าวอิศรา รายงานว่า นักวิจัยจากต่างประเทศ พบว่าทรูมูฟเอช ได้เผลอปล่อยข้อมูลหน้าบัตรประชาชนของลูกค้ากว่า 46,000 ราย ออกสู่สาธารณะ
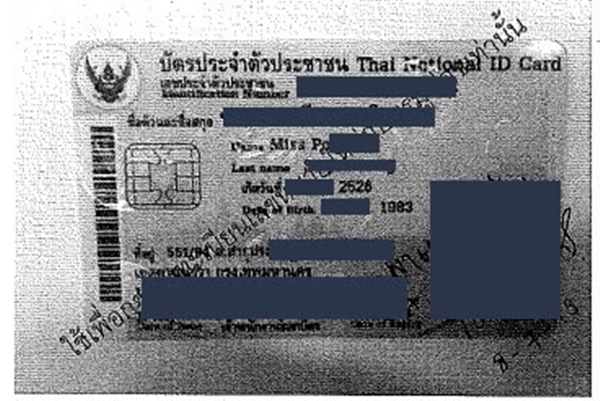
โดยที่ โฟลเดอร์ในปี 2015 มีข้อมูลจำนวน 8.3GB, ปี 2016 มีข้อมูล 32 กิกะไบต์, ปี 2017 มีข้อมูล 14. กิกะไบต์ และปี 2018 มีข้อมูล 2.2 กิกะไบต์ รวมทั้งสิ้น 45,736 ไฟล์

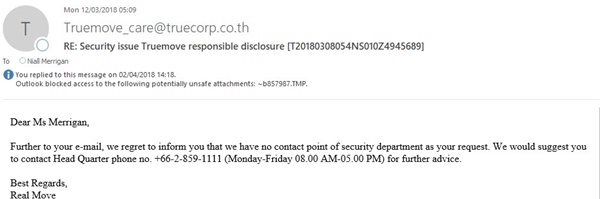
เรื่องนี้ทำให้นาย Niall Merrigan ส่งคำเตือนไปยังทรูมูฟ เมื่อวันที่ 8 มีนาคมที่ผ่านมา แต่กลับถูกบอกว่า ให้อีเมล์ไปที่ truemovecare@truecorp.co.th รวมทั้งส่งคำเตือนไปทางทวิตเตอร์และอีเมล์ แต่กลับถูกตอบกลับมาว่า ที่บริษัทไม่มีหน่วยงานด้านความปลอดภัย ให้ไปติดต่อสำนักงานใหญ่อีกที

การดำเนินการของ ทรูมูฟเอช เป็นไปอย่างเชื่องช้า
เขาจึงติดต่อไปที่สื่ออย่าง The Register พร้อมกับขู่ว่า
หากไม่มีการดำเนินการใด ๆ เขาจะปล่อยข้อมูลชุดนี้สู่สาธารณะทันที
จนสุดท้ายผ่านไป 1 เดือน ทรูมูฟเอชจึงยอมปิดไฟล์นี้เมื่อวันที่ 12 เมษายน
2561 ที่ผ่านมา

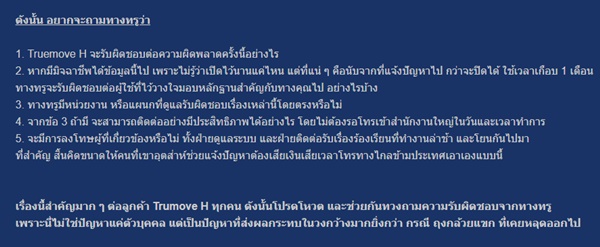
ด้านเว็บไซต์ พันทิปดอทคอม ได้มีการเรียกร้องให้ทางทรูมูฟ รับผิดชอบกับสิ่งีท่เกิดขึ้น พร้อมกับตั้งคำถามว่า หากมิจฉาชีพได้ข้อมูลชุดนี้ไป จะรับผิดชอบอย่างไร และทางทรูมีหน่วยงานที่รับผิดชอบด้านนี้โดยตรงหรือไม่
ข้อมูลภาพประกอบจาก droidsans.com
ด้านเว็บไซต์ พันทิปดอทคอม ได้มีการเรียกร้องให้ทางทรูมูฟ รับผิดชอบกับสิ่งีท่เกิดขึ้น พร้อมกับตั้งคำถามว่า หากมิจฉาชีพได้ข้อมูลชุดนี้ไป จะรับผิดชอบอย่างไร และทางทรูมีหน่วยงานที่รับผิดชอบด้านนี้โดยตรงหรือไม่
